Attention aux arnaques par e-mail : comment reconnaître le « phishing »
Les arnaques par e-mail (le fameux « phishing ») sont de mieux en mieux faites. Oubliez les anciens messages bourrés de fautes : aujourd'hui, les escrocs copient à la perfection les logos et les textes d'entreprises suisses ou d'organismes officiels. Tomber dans le piège est très facile : il suffit de lire l'e-mail en vitesse sur son téléphone ou de se laisser gagner par l'inquiétude à cause d'un faux problème. Il n'y a absolument aucune honte à avoir un moment de doute.
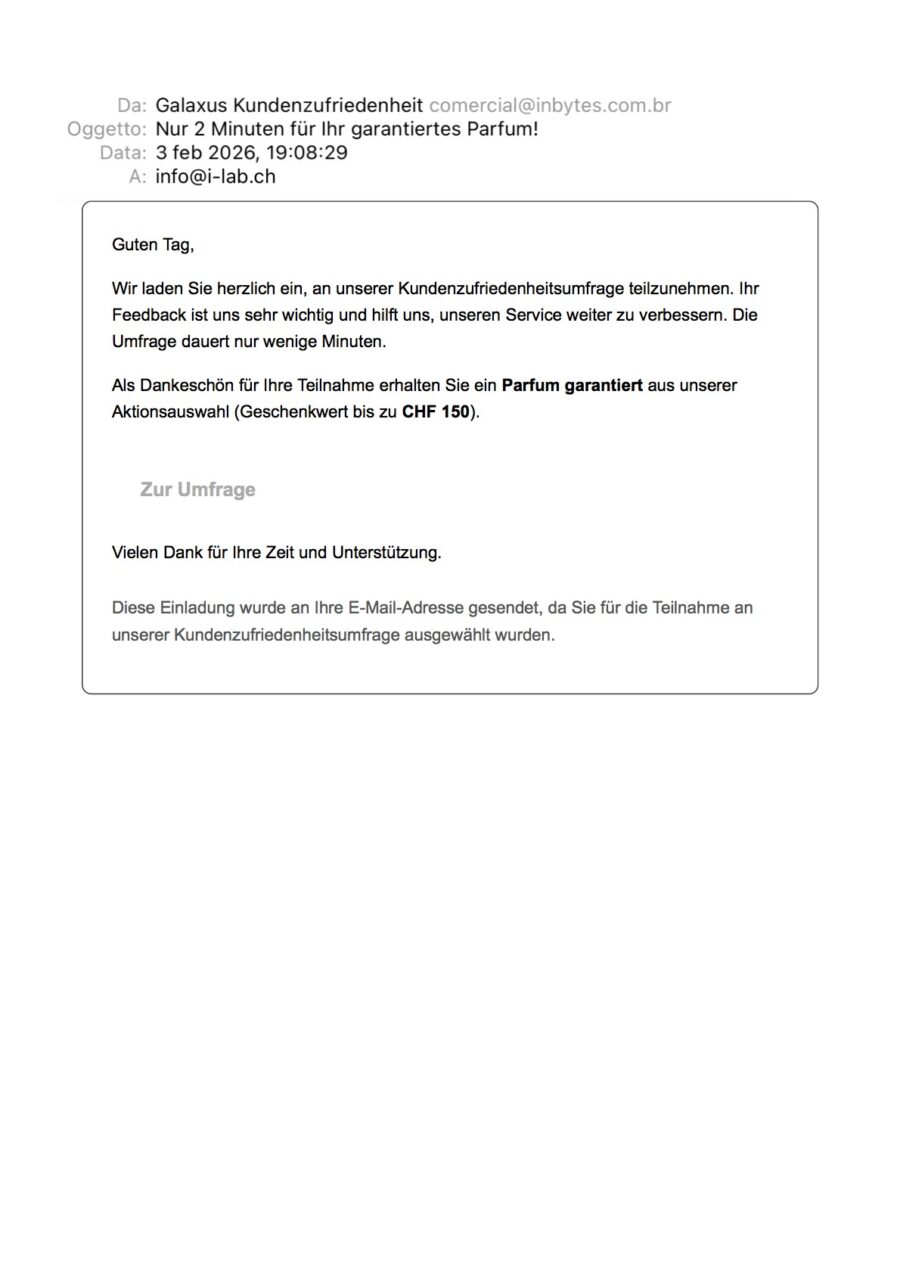
Exemple 1 : l’appât « trop beau pour être vrai » (faux Galaxus)
Les escrocs essaient souvent de vous appâter. Dans cet e-mail, soi-disant envoyé par Galaxus, ils vous promettent un parfum d’une valeur de 150 CHF en échange d’un simple sondage de deux minutes. Ça semble une occasion à ne pas manquer, non ? Voici pourtant comment le démasquer : regardez toujours la vraie adresse e-mail de l’expéditeur (pas seulement le nom). Même si c’est écrit « Galaxus Kundenzufriedenheit », l’adresse réelle d’où part l’e-mail est comercial@inbytes.com.br. Un domaine du Brésil (.br) ! Aucune grande entreprise suisse ne vous écrirait jamais depuis une adresse pareille.
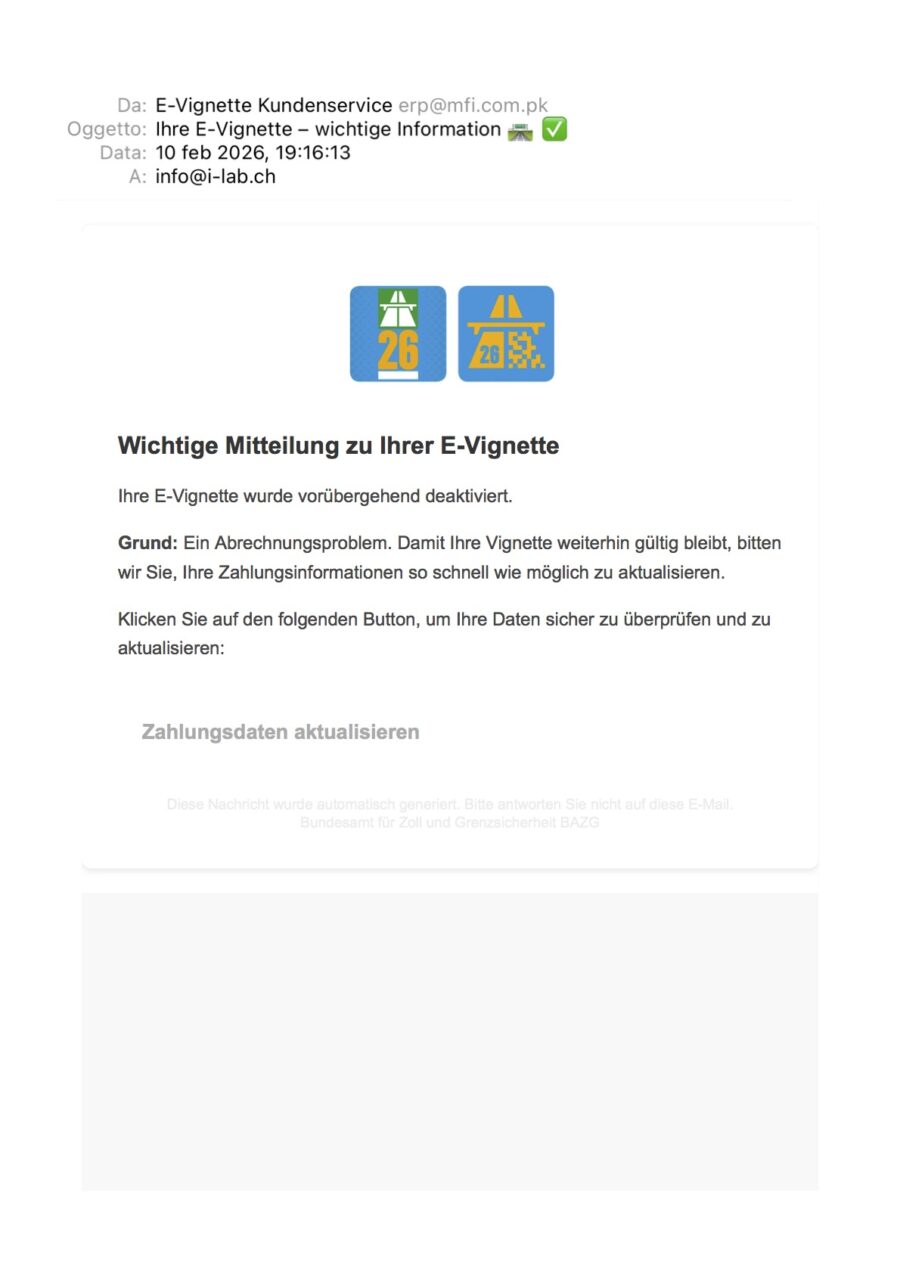
Exemple 2 : la tactique de l’urgence et de la panique (fausse e-vignette 1)
S’ils n’utilisent pas les cadeaux, ils utilisent la peur. Ici, ils se font passer pour l’Office fédéral de la douane et de la sécurité des frontières (OFDF) et vous préviennent que votre e-vignette autoroutière a été désactivée en raison d’un « problème de facturation ». Leur objectif ? Vous faire craindre une amende et vous pousser à cliquer tout de suite sur le bouton « Aggiorna dati di pagamento » pour voler les données de votre carte de crédit. Là aussi, pour ne pas vous faire piéger, regardez l’expéditeur : l’adresse réelle est erp@mfi.com.pk, qui provient même du Pakistan (.pk). Un organisme officiel suisse n’utiliserait jamais une adresse de ce genre.
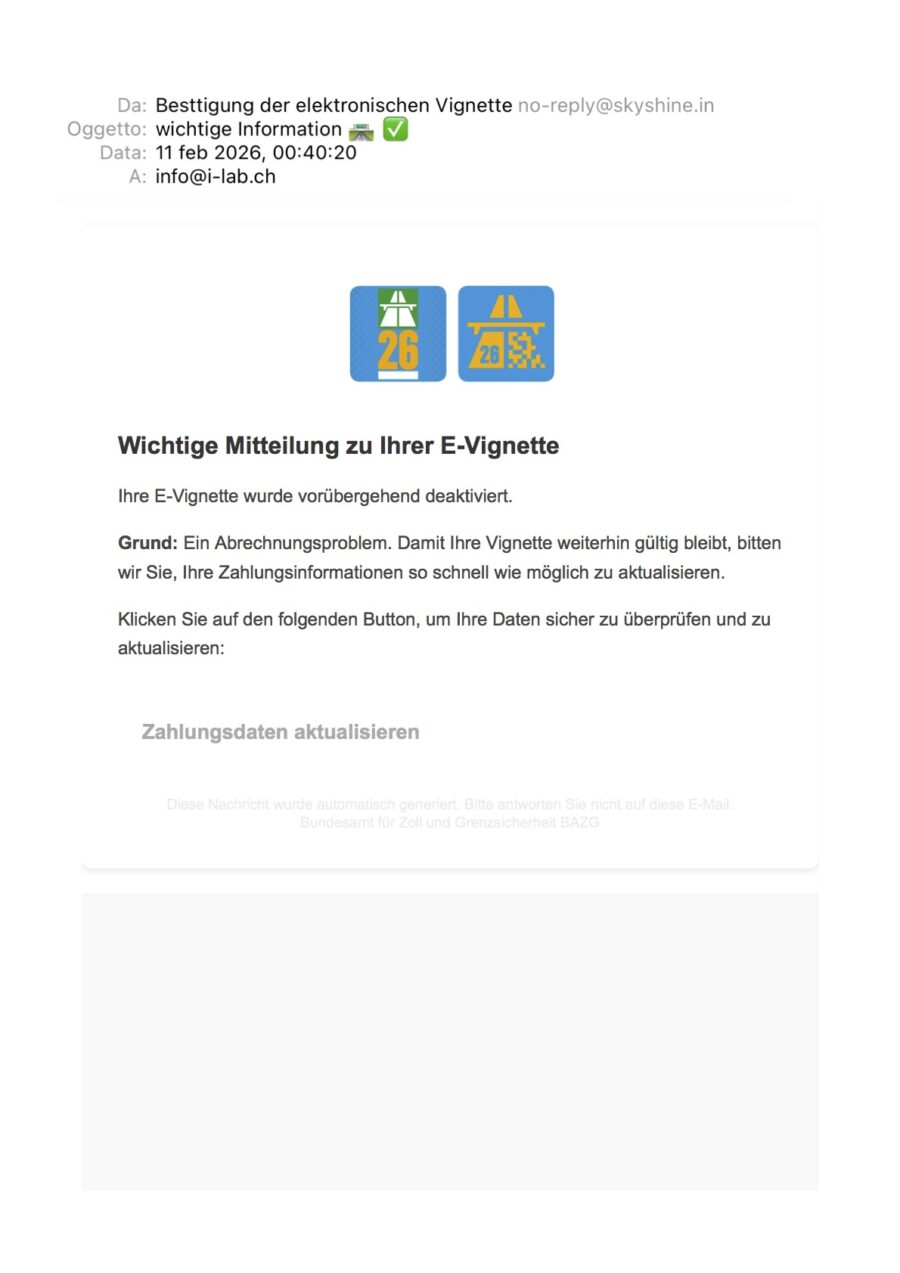
Exemple 3 : les petites fautes de frappe (fausse e-vignette 2)
Les escrocs remettent ça avec la même arnaque de l’e-vignette bloquée, mais cette fois, ils font un faux pas. En plus de l’habituelle adresse e-mail suspecte (cette fois, c’est no-reply@skyshine.in, un domaine indien .in), ils commettent une erreur dans le nom même de l’expéditeur qu’ils ont essayé de falsifier. Au lieu d’écrire correctement « Bestätigung » (Confirmation), ils ont écrit « Besttigung », en oubliant le « ä ». Ces arnaques sont souvent produites en masse par des personnes à l’étranger ou via des traducteurs automatiques : prêter attention à ces petites fautes d’orthographe peut vous éviter bien des ennuis !
La règle d’or : Ne cliquez jamais sur les boutons ou les liens d’un e-mail si vous n’êtes pas sûr à 100 %. Aucune banque ni aucun organisme officiel ne vous demandera jamais de mettre à jour des données sensibles de cette manière.
Au moindre doute, arrêtez-vous et contactez i-Lab ! Ne prenez pas de risques : envoyez-nous une capture d’écran de l’e-mail sur WhatsApp ou appelez-nous au 091 252 55 50. Nous vérifierons ensemble, calmement, s’il s’agit d’une vraie communication ou d’une arnaque, afin de protéger vos données et vos appareils.